Benchmark des logiciels de commission
Télécharger

Sécurité et conformité,
vérifiables par vous-même

Qobra est un logiciel de commissions conforme au RGPD, pensé pour vos données les plus sensibles : rémunérations, quotas et performance. SOC 2 Type II, hébergement en Europe ou aux États-Unis, et un Trust Center public où vous pouvez vérifier chaque contrôle par vous-même.

Noté 4,8/5 sur +1 000 avis

Silver circular emblem with the text 'AICPA SOC 2 Type II Certified SAS 70 Reviewed' around the edges.
SOC 2 Type II
Sécurité certifiée
The acronym GDPR in bold black letters surrounded by a circle of 12 black stars, symbolizing the European Union's General Data Protection Regulation.
RGPD
Protection des données UE
Black and white graphic with the words 'SECURITY AUDIT' above a checkmark and magnifying glass symbol.
Audité par Vaadata
Pentest annuel
AWS logo with lowercase letters and an orange curved arrow underneath.
Hébergement AWS
Région UE ou US

Comment nous protégeons vos données de commissions

Chiffrées et verrouillées par défaut.

Données clients chiffrées en AES-256 au repos et en TLS 1.3 en transit

Accès à la production restreint aux ingénieurs autorisés, derrière VPN et MFA, revu chaque trimestre

SSO SAML 2.0 (plan Scale), connexion Google et mot de passe de 14 caractères minimum

Accès révoqués au départ d'un collaborateur via une checklist, dans un SLA défini

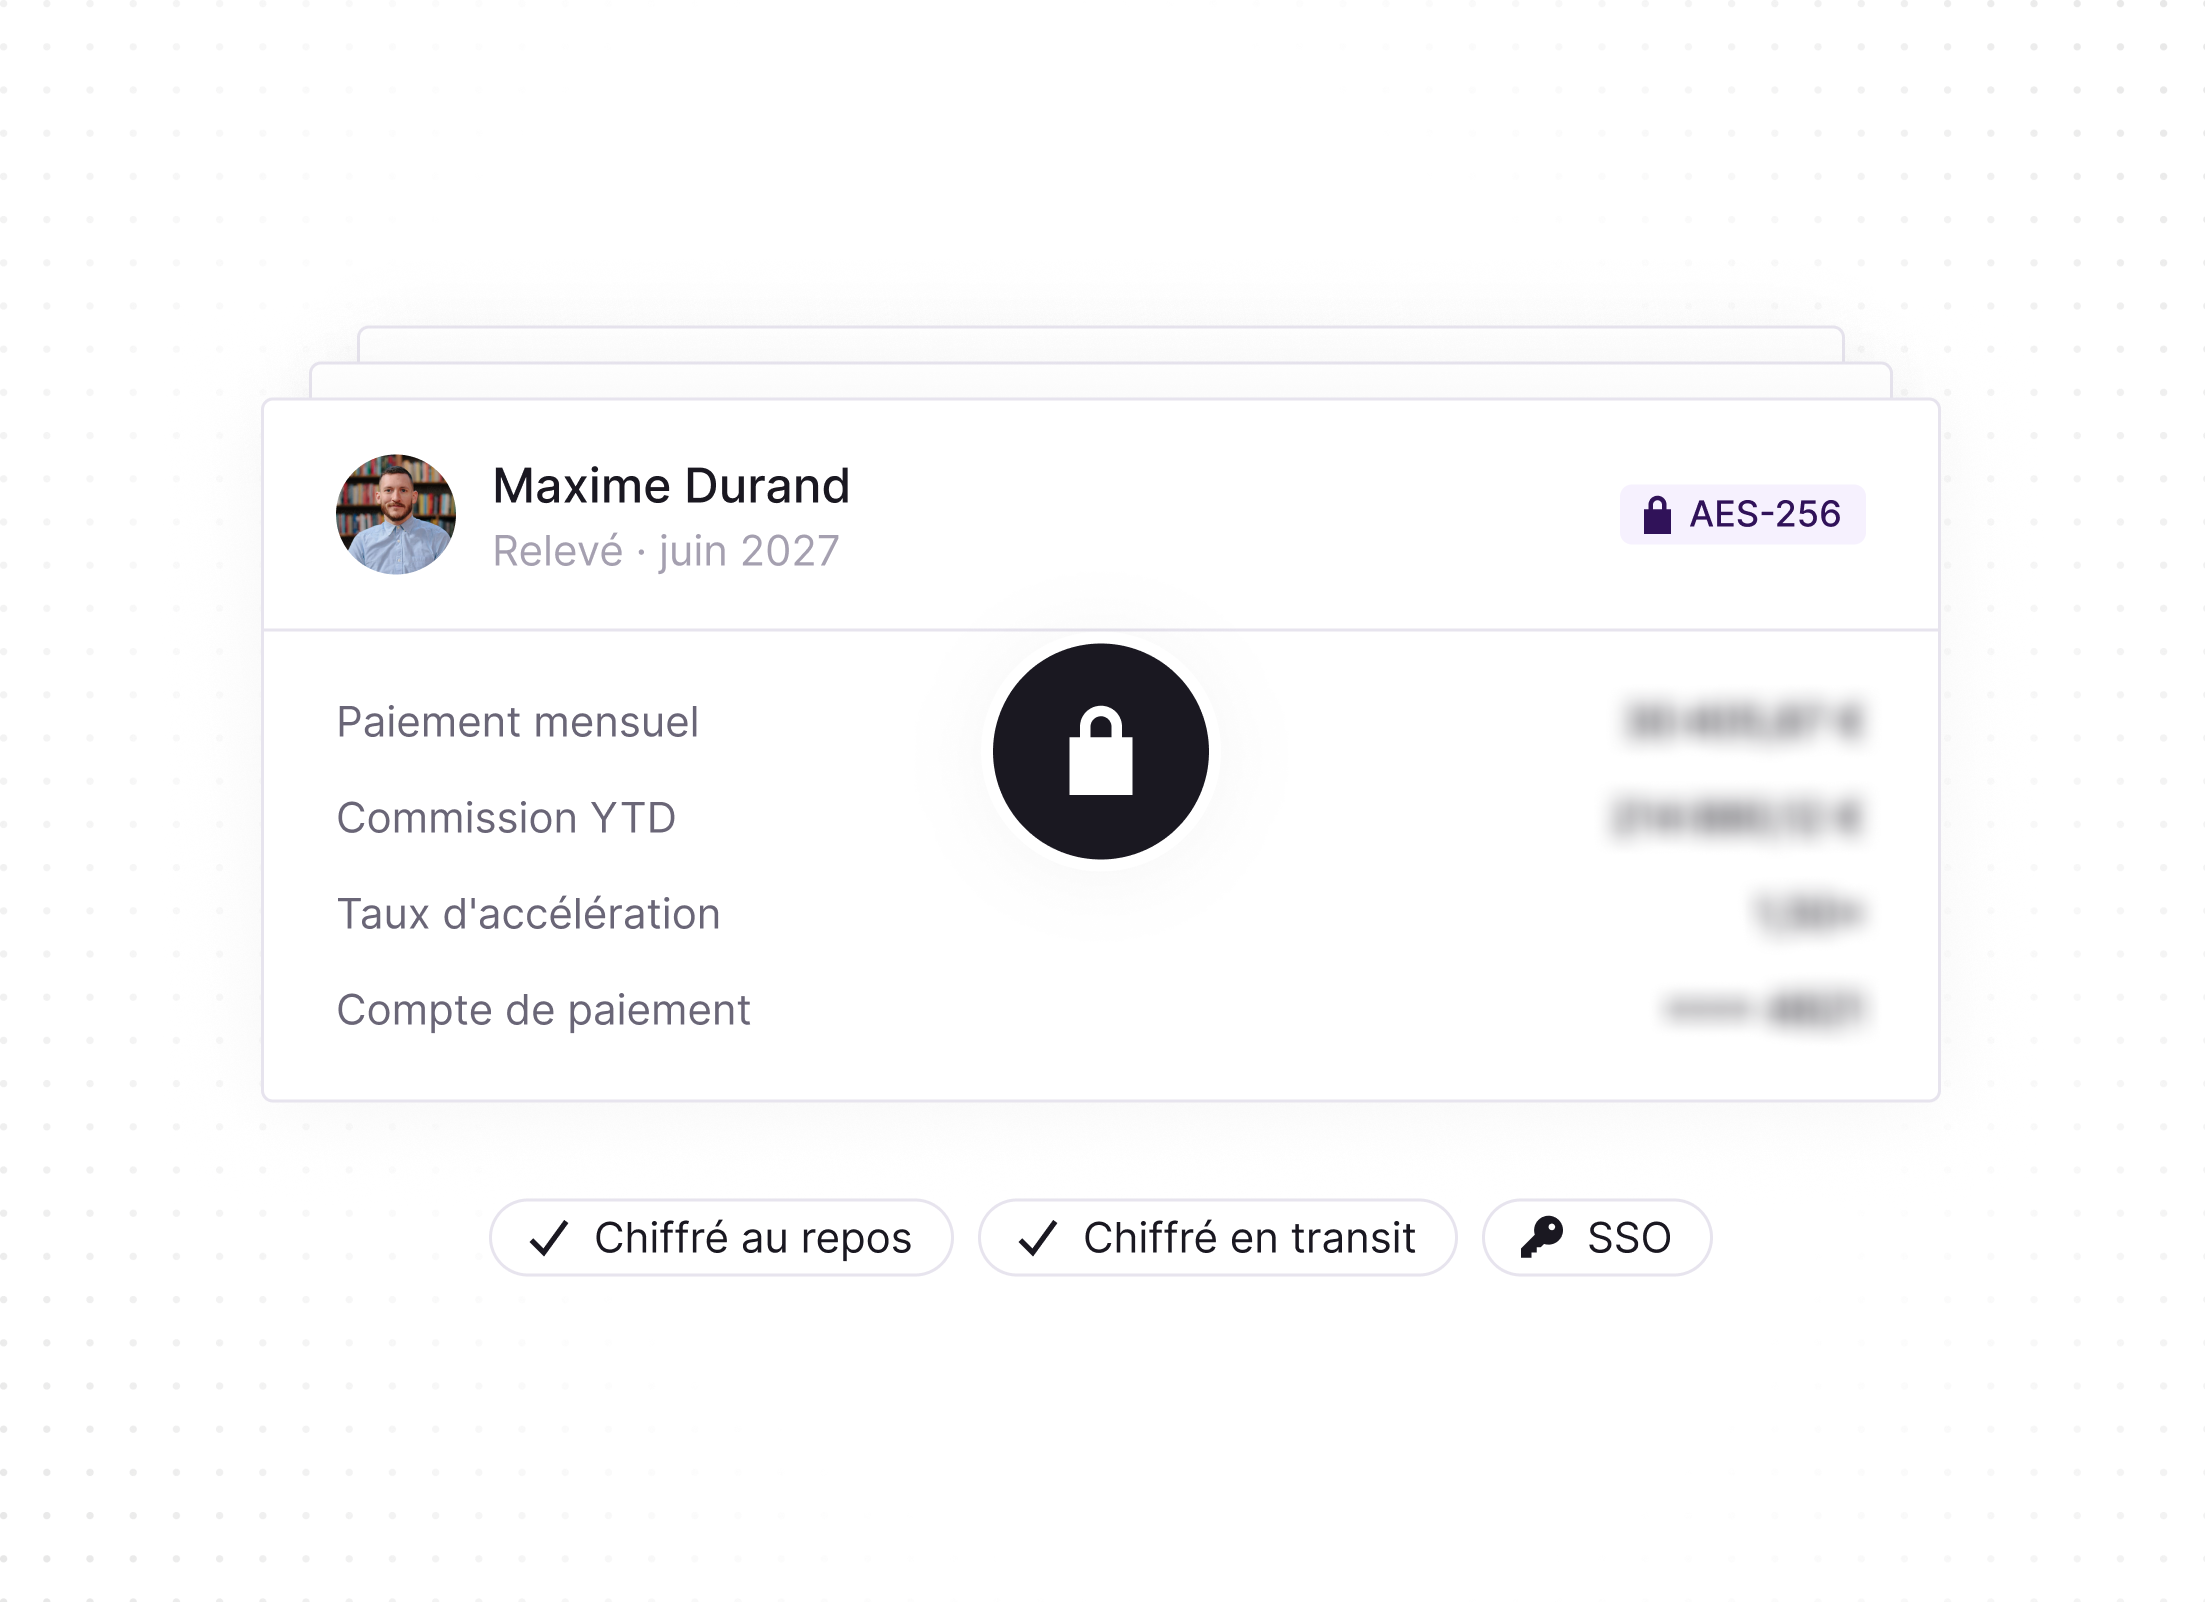
A digital bank statement for Maxime Durand dated June 2027 in French, showing monthly payment, YTD commission, acceleration rate, and payment account details blurred out. A central lock icon represents encryption with an AES-256 label. Below are three labels with check marks indicating data is encrypted at rest and in transit, and a single sign-on (SSO) key icon.

Vos données hébergées en Europe ou aux États-Unis.

Hébergées sur AWS, en Europe ou aux États-Unis, vous choisissez

Chaque sous-traitant publié, avec son rôle et sa région

Accord de traitement des données (DPA) disponible pour chaque client

Export en libre-service gratuit, puis suppression complète sous 60 jours après la fin du contrat (ou plus tôt sur demande)

L'IA tourne sur Amazon Bedrock dans votre zone géographique (UE ou US), les prompts ne sont jamais partagés avec le fournisseur du modèle

Dot map of the world highlighting two AWS regions: US East (Northern Virginia) marked as us-east-1 on the east coast of the United States, and EU West (Paris) marked as eu-west-3 in France, both with check marks indicating active status. Below the map are icons with French labels translating to Hosted on AWS, Published subcontractors, and DPA available.

Chacun voit exactement ce qu'il doit voir.

Accès granulaire par rôle : commerciaux, managers, finance et admins ne voient que ce que leur rôle autorise

Workflows de validation et chaînes d'approbation personnalisés

Piste d'audit complète sur chaque modification, avec une traçabilité totale pour vos auditeurs (disponible sur certains plans)

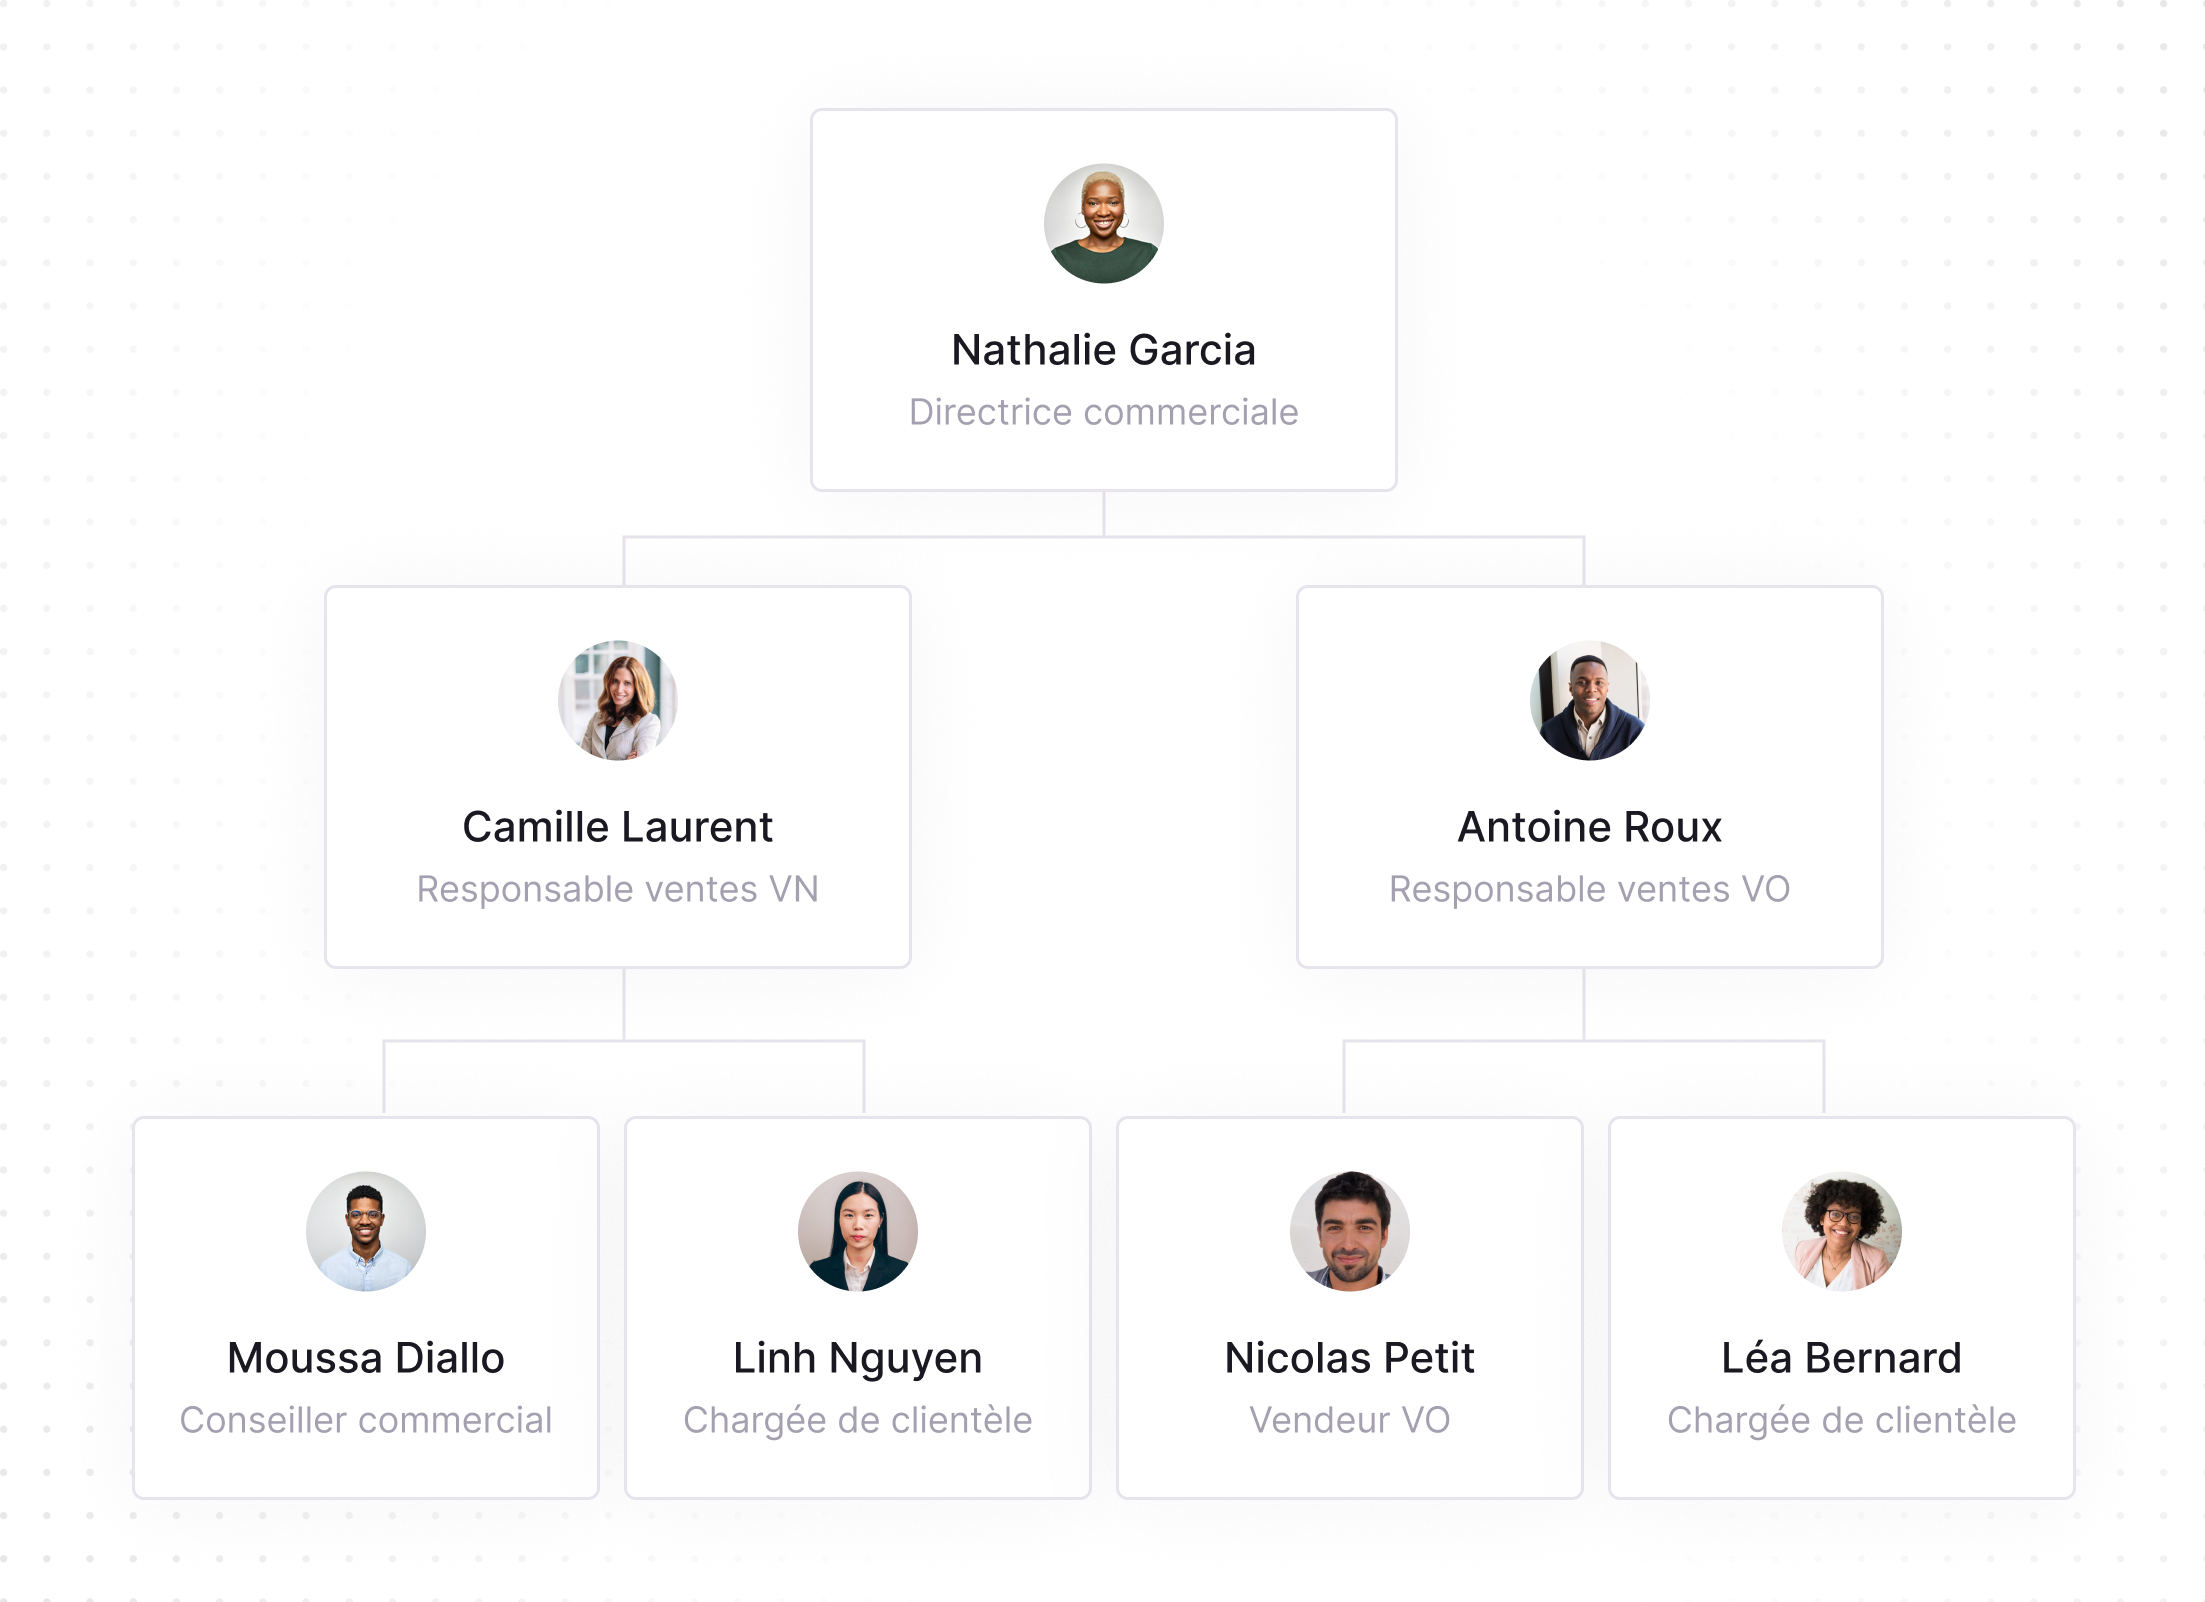
Organizational chart showing Nathalie Garcia as Commercial Director at the top, with two sales managers below: Camille Laurent (VN Sales Manager) on the left and Antoine Roux (VO Sales Manager) on the right. Camille Laurent oversees Moussa Diallo, Commercial Advisor, and Linh Nguyen, Client Manager. Antoine Roux oversees Nicolas Petit, VO Salesman, and Léa Bernard, Client Manager.

Conçu pour ne jamais s'arrêter.

Plan de reprise testé chaque trimestre, RTO inférieur à 24 h, RPO de 24 h, dans le périmètre SOC 2

Sauvegardes quotidiennes chiffrées, stockées dans une zone de disponibilité distincte de votre région

Vulnérabilités corrigées sous 48 h (critiques) et 7 jours (élevées), avec surveillance continue et gestion formelle des changements

A central shield with the logo 'qobra' surrounded by three white rounded labels with icons and French text: 'PCA & PRA tested every year' with a shield icon at top left, 'Encrypted backups' with a database icon at right, and '24/7 monitoring' with a pulse line icon at bottom left.

Une IA dont vous gardez le contrôle

Vos données ne servent jamais à entraîner des modèles.

Vos données de commissions, vos plans et vos conversations avec Qobra IA restent les vôtres. Elles ne servent jamais à entraîner, affiner ou améliorer un modèle d'IA (le nôtre ou celui d'un tiers) et ne sont jamais partagées avec d'autres clients. Les modèles tournent sur Amazon Bedrock dans votre zone géographique, et les prompts ne sont jamais partagés avec le fournisseur du modèle.

L'IA hérite de vos permissions, sans jamais les contourner.

Si un utilisateur ne peut pas voir un relevé, un plan ou un enregistrement dans Qobra, aucun agent ne peut le voir non plus. Il en va de même pour les outils d'IA que vous connectez via notre serveur MCP : désactivés par défaut, authentifiés en OAuth 2.1 et soumis exactement aux mêmes permissions à chaque appel. Tout ce qu'un agent fait, il le fait en tant qu'utilisateur, jamais au-delà de ses droits.

Activée ou désactivée, c'est vous qui décidez.

Vous décidez. Les admins peuvent activer ou désactiver n'importe quel agent, ou toute l'IA, à tout moment, d'un simple interrupteur. Aucun agent n'agit de lui-même : rien de ce qu'il prépare ne prend effet tant qu'un utilisateur ne l'a pas confirmé. Chaque interaction avec l'IA est identifiée et journalisée, conformément au RGPD et aux exigences de transparence de l'AI Act européen.

La sécurité est une pratique quotidienne, pas un audit annuel

Geometric design with a central cluster of small orange dots surrounded symmetrically by larger circles in orange, purple, and yellow gradient colors arranged in a star-like pattern.
75+
contrôles de sécurité surveillés en continu sur l’infrastructure, le produit, l’organisation, les procédures internes et la protection des données, avec un statut en direct publié dans notre Trust Center.
Abstract geometric pattern of concentric circles and dots arranged in a diamond shape with gradient colors transitioning from purple in the center to cream and orange on the outer edges.
0
vulnérabilité critique trouvée en 5 ans de pentests indépendants en boîte blanche (2022 à 2026), et chaque constat suivi jusqu’à sa correction dans des délais stricts.
Circular arrangement of small to medium gradient circles in orange and purple hues forming a ring-like pattern.
0
violation de données depuis la création de Qobra en 2020.

Ne nous croyez pas sur parole

Rapports SOC 2 Type II, rapports de pentest et plans de remédiation, attestations d'assurance, notre Plan d'Assurance Qualité et Sécurité, le registre des sous-traitants et le statut en direct de chaque contrôle. Demandez l'accès et obtenez une vue complète en quelques clics.
dots
01
02
03
04
White stylized letter G with a superscript 2 inside a solid orange circle.
4,8/5
avec +1 000 avis
Voir tous les témoignages de clients
Je dirais que l'outil est très simple. On voit clairement d'où proviennent les variables, ce qui a permis à notre équipe de travailler très facilement et rapidement.
Jessica Ho, RevOps Manager chez ElevenLabs
Voir le témoignage d'ElevenLabs
Depuis que nous utilisons Qobra, nous avons enregistré des progrès compris entre 15 et 20 % dans la réalisation de nos objectifs.
Fabian Q. Veit, CEO chez Make
Voir le témoignage de Make
C'est surtout parce que je n'ai plus à me soucier des commissions.
Chris Cook, RevOps Director chez GoCardless
Voir le témoignage de GoCardless
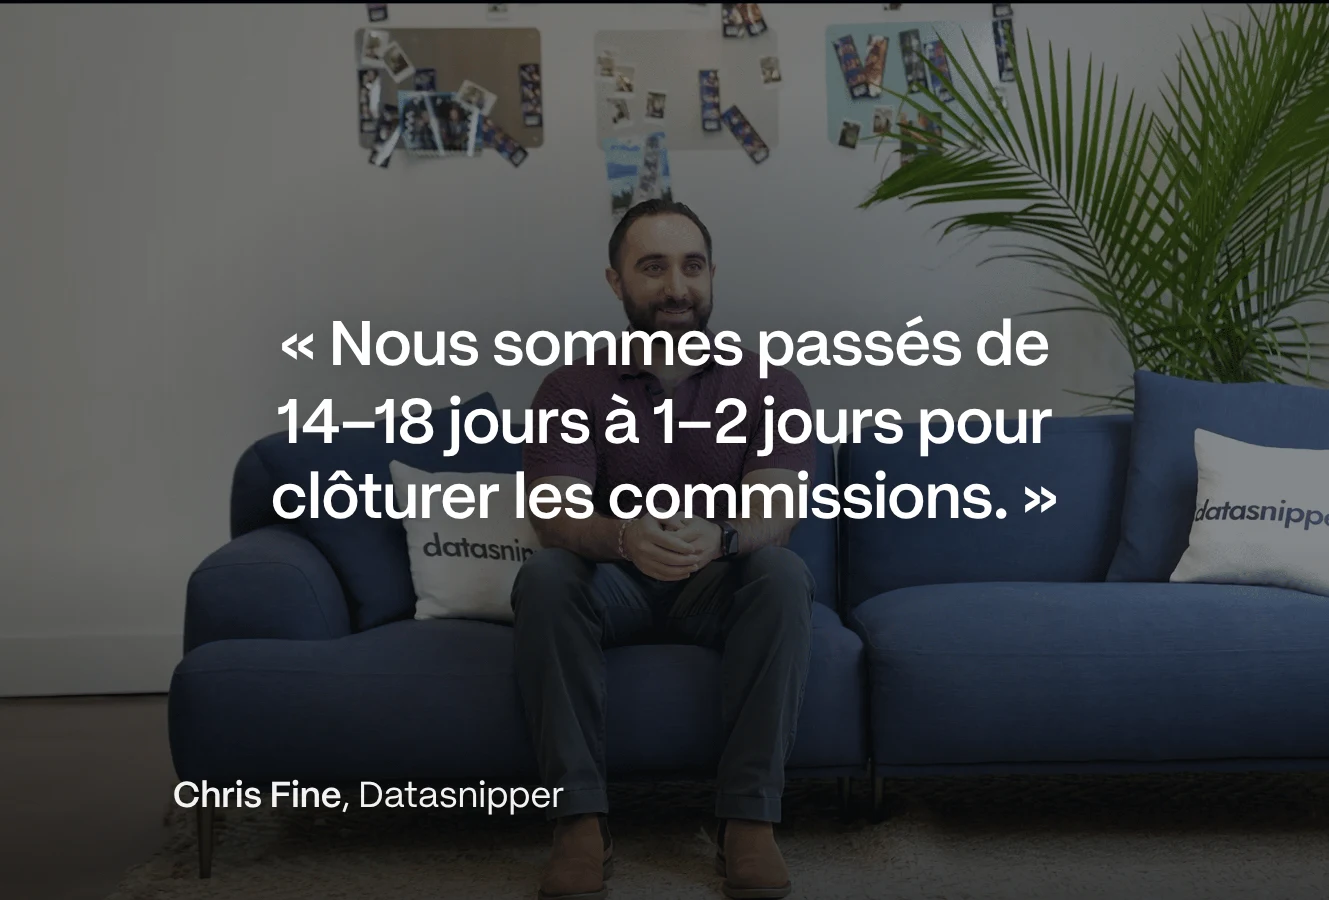
À la fin de chaque période, lorsque nous traitons les commissions, nous effectuons une simple vérification avec notre équipe financière, et c'est tout.
Derek Boelig, VP RevOps chez DataSnipper
Voir le témoignage de DataSnipper

Sécurité et conformité : questions fréquentes

Oui. Qobra est audité SOC 2 Type II chaque année depuis 2024 par un cabinet indépendant. Le dernier rapport est disponible sur demande via notre Trust Center, avec le périmètre de l'audit. Notre premier audit SOC 1 Type II est également en cours.

Sur AWS, en Europe (app.qobra.co) ou aux États-Unis (app-us.qobra.co). Vous choisissez votre région à la création de votre espace de travail. Chaque sous-traitant que nous utilisons est publié dans notre Trust Center avec sa finalité et sa région.

Oui. Qobra agit en tant que sous-traitant au sens du RGPD. Nous fournissons un DPA standard, publions nos sous-traitants, disposons d'un DPO externe et notifions nos clients sous 24 heures après l'identification d'une violation de données. Vos données sont supprimées sous 60 jours après la fin du contrat, ou plus tôt sur demande.

Uniquement les personnes que vous décidez. L'accès est basé sur les rôles : les commerciaux voient leurs propres relevés, les managers voient leur équipe, la finance et les admins voient ce que leur rôle autorise. Les workflows de validation et une piste d'audit complète gardent chaque modification traçable.

Non. Vos données ne servent jamais à entraîner, affiner ou améliorer un modèle d'IA, le nôtre ou celui d'un tiers. Les modèles tournent sur Amazon Bedrock dans votre zone géographique (UE ou US). Les agents ne contournent jamais vos permissions, rien de ce qu'ils préparent ne prend effet sans la confirmation d'un utilisateur, les admins peuvent désactiver n'importe quel agent à tout moment, et chaque interaction avec l'IA est journalisée.

Oui. Des pentests white-box indépendants chaque année depuis 2022, par des cabinets spécialisés (Vaadata, A-Lign). Notre test 2026 a porté sur nos agents IA et notre serveur MCP. Les rapports et plans de remédiation sont disponibles sur demande dans notre Trust Center. Entre deux pentests, nous assurons une gestion continue des vulnérabilités avec des délais de correction stricts, une surveillance permanente et une auto-évaluation annuelle des contrôles.

Oui. Le SSO SAML 2.0 est disponible sur le plan Scale, en plus de la connexion Google. Votre fournisseur d'identité gère l'authentification ; Qobra ne stocke jamais vos identifiants.

Nous suivons un processus de réponse aux incidents documenté, publions l'état du service sur status.qobra.co et notifions les clients concernés sous 24 heures après l'identification d'une violation de données.